APT etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

19 Aralık 2022 Pazartesi

NIST Cybersecurity Framework for Critical Infrastructure

You might wondering and curious about building effective cybersecurity programme in your organization in order to protect againts advanced threats. When it comes to build security best practice and well architectured design NIST Cybersecurity framework provides this one. 


#NIST #Cybersecurity #Framework #Threats #APT


6 Ekim 2022 Perşembe

Top CVEs Actively Exploited By People’s Republic of China State-Sponsored Cyber Actors

 Summary 

This joint Cybersecurity Advisory (CSA) provides the top Common Vulnerabilities and Exposures (CVEs) used since 2020 by People’s Republic of China (PRC) state sponsored cyber actors as assessed by the National Security Agency (NSA), Cybersecurity and Infrastructure Security Agency (CISA), and Federal Bureau of Investigation (FBI). PRC state-sponsored cyber actors continue to exploit known vulnerabilities to actively target U.S. and allied networks as well as software and hardware companies to steal intellectual property and develop access into sensitive networks


Reference link:

Top CVEs Actively Exploited By People’s Republic  of China State-Sponsored Cyber Actors,

#cyber #attack #china #threat #actors

23 Kasım 2019 Cumartesi

The Increased use of powershell in attacks

The 10 top reasons why attackers use PowerShell 

1. It is installed by default on all new Windows computers.
2. It can execute payloads directly from memory, making it stealthy.
3. It generates few traces by default, making it difficult to find under forensic analysis.
4. It has remote access capabilities by default with encrypted traffic.
5. As a script, it is easy to obfuscate and difficult to detect with traditional security tools.
6. Defenders often overlook it when hardening their systems.
7. It can bypass application-whitelisting tools depending on the configuration.
8. Many gateway sandboxes do not handle script-based malware well.
9. It has a growing community with ready available scripts.
10. Many system administrators use and trust the framework, allowing PowerShell malware to blend in with regular administration work.

fileless attacks ile ilgili görsel sonucu
Fileless attacks


Referances:
Real full guide here!
https://www.crowdstrike.com/blog/blocking-malicious-powershell-downloads/
https://bensanchez.jp/fileless-malware-obfuscating-malware-using-powershell-scripts/
https://www.fireeye.com/blog/threat-research/2018/07/malicious-powershell-detection-via-machine-learning.html
https://www.mcafee.com/enterprise/es-es/security-awareness/ransomware/what-is-fileless-malware.html

27 Ekim 2019 Pazar

Endpoint Detection and Response Solutions Testing

EDR Testing


This batch script file wants to check your EDR systems detection and response capabilities more noisy way! Please wait..until EDR testing script finish it's jobs, then you should check your existing or future EDR log events! You can use this script when you are testing various EDR and NTA products! Please run this script administrator mode! Test your existing infrastructure then write correct detection & response rules. Send detected event logs SIEM and SOAR systems than take automated actions and hunt threats if any APT organization wants to steal your data and money. I will add additional different kind of scripts on this project on github repository, you can test your systems with this scripts. Some security products has blind points : ) 

You can't defend. You can't prevent. The only thing you can do is detect and respond. 
Bruce Schneier


#References:
https://blogs.jpcert.or.jp/en/2016/01/windows-commands-abused-by-attackers.html

https://github.com/op7ic/EDR-Testing-Script

https://github.com/api0cradle/LOLBAS/tree/master/OSBinaries

https://lolbas-project.github.io/

https://atomicredteam.io/

https://attack.mitre.org/

https://infosecarsenal.blogspot.com/

https://www.tutorialspoint.com/batch_script/batch_script_commands.htm

https://www.tenforums.com/tutorials/16588-clear-all-event-logs-event-viewer-windows.html

https://blog.netspi.com/10-evil-user-tricks-for-bypassing-anti-virus/

http://petprog.blogspot.com/2012/08/a-canonical-list-of-windows-service.html

https://www.gartner.com/reviews/market/endpoint-detection-and-response-solutions

https://www.symantec.com/blogs/threat-intelligence/elfin-apt33-espionage

https://attack.mitre.org/groups/

https://www.slideshare.net/HuyKha2/different-ttps-on-attacking-active-directory-170540818

https://www.symantec.com/blogs/threat-intelligence/wmic-download-malware

https://attack.mitre.org/techniques/T1059/

https://www.carbonblack.com/2018/08/27/threat-analysis-recent-attack-technique-leveraging-cmd-exe-and-powershell-demonstrates-how-attackers-are-using-trusted-microsoft-applications-for-malicious-behavior/

https://blog.huntresslabs.com/attackers-abuse-trust-with-indirection-e8addc1ba8f

https://github.com/AhmetHan/EDR_Tester/blob/master/README.md

https://ired.team/offensive-security-experiments/offensive-security-cheetsheets

https://www.windowscentral.com/how-create-and-run-batch-file-windows-10

https://github.com/jlawhon/RedTeamFieldManualScripts

https://github.com/psychsecurity/Red-Team-Infrastructure

https://www.carbonblack.com/cbfeeds/suspicious_feed.xhtml

https://github.com/emilyanncr/Windows-Post-Exploitation#post-exploitation-techniques-and-commands

https://www.puckiestyle.nl/windows-privilege-escalation/


5 Ekim 2019 Cumartesi

Active Cyber Defense Strategies on Enterprise Networks

Daha önce analizini yapmış olduğum; tehditler ilgili yazmış olduğum blog yazılarında kurumsal ağlarda alınabilecek bir takım güvenlik önlemlerine de yer veriyordum. Bu yazımda ise hepsini bir araya getirip yeni bir active prevention stratejisi öğrenince, hem bir knowledge base olması ve hemde yeni öğrendiğim yöntemler, stratejiler ile bu yazıyı güncel tutarak blogumu ziyaret edenlerinde okuması için paylaşıyor olacağım. Esasen geçtiğimiz yıllarda Gartner tarafından yayımlanan adaptive güvenlik yaklaşımı ile güvenlik olayları daha olmadan önce çıkan her yeni tehdite karşı saldırıların gerçekleşme ihtimallerini öngörüp gereken önlemlerin alınmasını sağlıyor. Bir saldırıdan korunmak öncelikli amaç. Prevent kısmında bize gelen her tehditi proaktif olarak önleme fazı var. Perimeter security ve active response sağlayan güvenlik çözümleri ile güvenlik olayını engelleme amacı var. Tespit kısmında riskleri öngörme, güvenlik olayına dönüşebilecek bir olay varsa bunu tespit etme, saldırıların gerçekleşme riskini azaltmak amacı vardır.  Respond kısmında ise prevention ve detection ile tespit edilemeyen tehditlere daha derinlemesine bakıp, adli forensic süreçleri ve bulguları elde edilerek, tespit edilen bir tehdit varsa bunu remediate fazı devreye giriyor. Predict kısmında ise gerçekleşebilecek saldırıları öngörerek olaylar olmadan önce tespit ve prevention için çıktılar sağlamaktadır. Örneğin herhangi bir zararlı yazılım tarafından istismar edilen bir yöntem; EDR gibi sistemlere sahipseniz endpoint visibility önemli olduğu için yeni çıkan bir tehdit karşısında uygun query, alarm, rule geliştirme işlemlerini yapıp sistemlerinizde en kötü senaryoyu düşünerekten bu  ve bundan sonraki saldırılara karşı sistemlerimizi hazırlıklı tutmamız gerekiyor. 

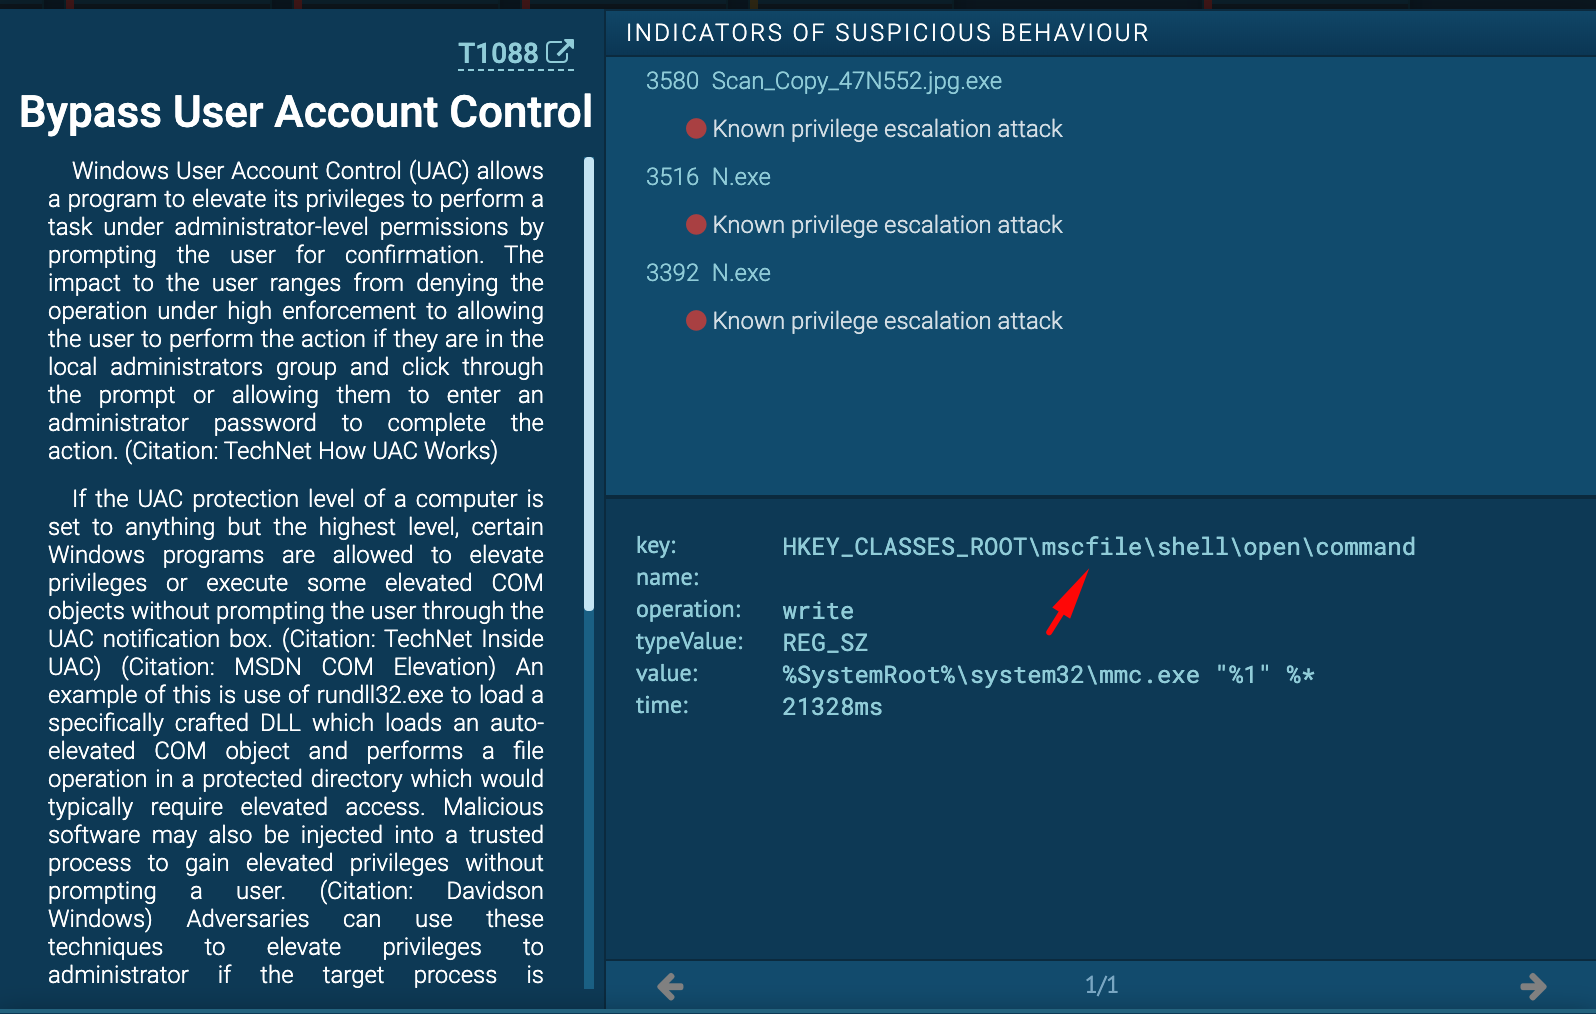
Bunu bir örnekle açıklayacak olursa linkteki analizi yapılmış olan agenttesla zararlısı user account kontrolü bypass etmek için bilinen bir yöntemi kullanıyor. Eğer T anında local networkünüzde bir kullanıcı böyle bir zararlıyı bir şekilde perimeter' security atlatılmış olsaydı; detection tarafında aşağıdaki EQL query'si ile bunun tespiti mümkün olabilecekti. Security analist olarak çalışan kişilerinizde önlerine katma değerli alarm, log geldiği için detaylı analiz edip tehditi daha detaylı anlayabiliyor olabilecekti. Ya da bir APT grubu tarafından yazdığınız query'e touch eden bir aktivite olsaydı bunu da tespit edebilecektiniz.


Registry Preparation of Event Viewer UAC Bypass

Identifies preparation for User Account Control (UAC) bypass via Event Viewer registry hijacking. Attackers bypass UAC to stealthily execute code with elevated permissions.
id:f90dd84d-6aa1-4ffd-8f0e-933f51c20fbe
categories:detect
confidence:low
os:windows
created:11/30/2018
updated:11/30/2018


Proaktif Cyber Defense 


  • Zip,Vbs,exe,.7z.. türünde dosya eki olan dosyaların özellikle mail tarafındaki Sandbox'ing yapan sistemlere  mutkala sandboxing  yapması için custom politikalar tanımlanması ve diğer analiz profillerinin uygulanarak dosyaların analizi sağlanması ve mutlaka mail tarafında gelen her paketlenmiş dosyasının açılıp sandboxing yapan sistemlerede custom imajlar ile analizin sağlanması,
  • Dns firewall üzerinde Dynamic dns host kategorisinin engellenmesi ve ürün üzerinden alınabiliyorsa custom raporların çekilmesi, alınamıyorsa SIEM'inize gondermiş olduğunuz event'lar üzerinden dynamic dns host raporlarının çekilip istatiksel olarak da ek kontrolünün sağlanması,
  • Web Content Gateway, Proxy Cihazları üzerinde Dynamic Dns Host Kategorisinin Engellenmesi,
  • Eğer farklı güvenlik sistemlerine yeteri kadar yatırım sağlayamayan kurumlar ise ve NGFW özelliklerini kullanarak url-filtering çözümlerini kullanıyorsa sinkhole ve kategori bazlı engelleme yapılıp yine dynamic dns host kategorisinin engellenmesi, 
  • Zararlı yazılımlar tarafından sıklıkla kullanılan jar, ace, arj, vbs, ps, exe, iso, r00, vb, bat, tmp, lnk, scr, ınf... vb. gibi zararlı dosya uzantılarının mail gw sistemleri üzerinde doğrudan engellenmesi, 
  • Tehdit İstihbaratından gelen verilerin geniş api desteğine sahip güvenlik cihazlar ile ilgili gereken entegrasyonların yapılarak blocklama yapacak şekilde proaktif aksiyonların alınması,
  • Bilinen Zararlılar, apt ve spear phishing kampanyaları ile ilgili güncel open repository'lerden, CTI üzerinden gelen yara kuralları ile ilgili kuralların güncel tutulması ve güvenlik cihazlarına eklenmesi, örneğin italya'yı hedef alan bir spear phishing kampanyasının bundan bir kaç saat sonra size gelmesi muhtemel. Ek olarak bunu yapmak size sadece kullanmış olduğunuz üreticiden aldığınız intelligance güvenmek yerine ek bir kontrol sağlamış olacak. İstihbaratın çeşitlendirilmesi bu noktada faydalı olacaktır. 
  • Tehdit istihbaratı rolüne sahip güvenlik personelleri varsa bu roldeki kişilerin güvenlik üreticileri tarafından yayımlanan blog postları, underground forumları, real time free open intelligence kaynaklarını ,tweetleri, twitterdaki aktif kişileri takip ederek güncel tehditlerden haberdar olarak; kendi altyapılarında bu güvenlik olaylarının gerçekleşip gerçekleşmediğini analiz ederek, gereken önlemlerin alınması,
  • Zararlıların sizin kurumunuzu hedef almasa da ilgili zararlıların altyapınızda kullanmış olduğunuz güvenlik ürünlerinde test ederek sonuçlarını değerlendirip çıkarımlarda bulunup iyileştirmelerin yapılması ya da (attack and breach simulation araçlarının) aktif olarak kullanılarak çıkarımlarda bulunması) ve SIEM,EDR sistemlerinde yazılabilecek yeni bir kural varsa yazılması,
  • Bilinen zararlılar ile ilgili ips, ids imzalarının güncel tutularak bu sistemlerden gelen logların analiz edilmesi(Bu zararlının https://rules.emergingthreats.net/ içerisinde public kuralları bulunmaktadır.) Farklı güvenlik ürünleri kullanıyorsanız yine bu cihazların düzenli olarak ids/ips imzalarını prevention modda tutulduğundan emin olması ve arada kontrollerin yapılması,
  • Ssl inspection ya da ssl offloading cihazlarında WAN'e giden ve gelen trafiğin açılarak content'in analiz edilmesi, ssl açılan trafik eğer NGFW ise file blocking, antivirus, anti-spyware, url-filtering, ids, vulnerability protection... vb. gibi özelliklerin prevention moda alınıp logların SIEM sistemlerine gönderilerek analiz edilmesi ve prevention modda çalışan sistemlere tcpreplay gibi benzer araçlarla ya da gerçek zararlı ile trafikten geçirilip bu cihazların yeteneklerinin ölçülmesi ve yeni bir bulgu elde edilirse uygun loglara göze custom SIEM kurallarının tanımlanması
  • Saldırganlar tarafından sıklıkla kullanılan no-ip, dynamic dns servislerinin ekstra engellenmesi(.hopto.org, .zapto.org, .sytes.net, .ddns.net, no-ip.org, dyndns.org, changeip.com, duiadns.net, dynamicdns.org,duck dns...)
  • EDR, AV, NGAV gibi çözümlerde eğer ürünlerin yetenekleri varsa normal altyapı içerisinde genel olarak anlamdırılan process eventlarından sonra, kendini normal bir process gibi başlatıp sonra kill'eden ve AppData\Roaming altında kendini kill edip aynı dizinden başlatılan EDR query/rule'larının parent/child process, launch ilişkileri düşünülerek çıkan sonuçları SIEM/SOAR sistemlerine gönderilmesi ve güvenlik analisti rolünde çalışan kişilerin analiz ederek olayları anlamasının sağlanmasıyla ve her yeni farklı tehdit türü için kuralların yazılması
  • MITRE ATT&CK, EQL ve TTP tarafında yeni çıkan tehdit, RAT, APT, Lolbins, attack türlerinden olan yeni zararlılar ile ilgili ortamınızda bulunmayan query'ileri yazıp sitemlerin gelişiminin sağlanması
  • Mail gw cihazlarında custom politika bazlı aşağıdaki gibi regexlerin yazılarak engellenmelerin sağlanması                                                                                             
mail subject:( Your Ticket[0-9]{4}, Ticket #[0-9]{4}, Payment[0-9]{4}, Your Order[0-9]{4}, Invoice[0-9]{4}, Your Document[0-9]{4}, Document [0-9]{4},) bilgisi bu şekilde geliyorsa blocklansın.

attachement : ( DOC[0-9]{10}.zip ) geliyorsa blocklansın.

mail header : (Mail Subject: zip Received: from [aA-zZ]{5} ( [public IP address] l) by [domain] with MailEnable ESMTP;[date]  ya da Received: (qmail [aA-zZ]{3} invoked by uid [aA-zZ]{3}); [date] ) blocklansın.
  • Url click protection/content disarm özelliği destekleyen mail güvenlik sistemlerinde bu kategoriler ile ilgili custom politikalar tanımlanması ve özellikle url içeren maillerin sonu http://sampledomain.com/abc.exe, http://sampledomain.doc şeklinde dosyalar geliyorsa mutlaka sandboxing cihazlarına analize gitsin şeklinde politikaların tanımlanması/force edilmesi. 
  • NGFW ve içerik analiz sistemlerinden yararlanarak source-app, user-agent vb. gibi bilgilerden haberdar olarak compliance raporları ile kontrol edilmesi
  • Red Teaming yapan ekiplerle sıkı çalışıp benzer attacklarla ilgili yapılabileceklerin altyapınızda denenip test edilip defans tarafında iyileştirmelerin yapılarak siem, edr, av diğer defans ürünleri tarafında uygun kuralların geliştirilmesi.
  • NGFW üzerinde DNS sinkholing özelliklerinin aktif edilmesi, istatiksel olarak çıkarılacak raporlar ile birlikte kötü reputasyona sahip domainleri ziyaret eden kişilerin timeline bakıp eğer anormal sayıda ziyaret istekleri varsa bot infecte olabileceğini düşünerek şüphenilen client bilgisayarlarda detaylı forensic yapılması
  • NTA/NDR cihazlarından çıkan alarmların SIEM'e alınması, tetiklenen alarmların başka sistemlerden gelecek loglarda ilişkisi varsa korelasyona tabi tutulması
  • SIEM,EDR ya da diğer sistemlerden alınan alarmlar sonucu şüphenilen bir bilgisayar varsa bununla ilgili historical network forensic yapmak isteniliyorsa Wide Area Network'e giden ve gelen Full packet capture işlemi yapan cihazlarda en az bir ay data tutacak şekilde, süphenilen bilgisayarlar için forensic işlemlerinin yapılması
  • Attack and breach simulasyonları yapan güvenlik ürünlerine sahipseniz bu ürünler üzerinden çıkan raporların sonuçlarının değerlendirilip poor güvenlik konfigürasyonuna sahip cihazlarınızda iyileştirme yapılması ve düzenli olarak bu raporların kontrol edilerek güvenliğin maksimum seviyelere çıkarılmasının sağlanması
  • SOAR gibi sistemler yardımıyla ya da custom scriptler yardımıyla 3.parti tehdit istihbaratı, ioc, yara kural feedi sağlayan platformlar üzerinden içeride kullanmış olduğunuz güvenlik çözümlerine alıdırılabiliyorsa proaktif önlemlerin aldırılmasının sağlanması
  • Open source honeypot ya da ticari deception ürünlerinin networkünüzde önem derecesine göre bazı yerlere deploy edilerek güvenlik analistleri tarafından tetiklenen alarm imzaların analiz edilmesi ve logları SIEM'e gonderebiliyorsa logların SIEM'e alınması(modern honey network, tpot, canary, attivo, acalvio...)
  • Son kullanıcılar tarafından ziyaret edilen web sitelerinde bilinen ve bilinmeyen tüm dosya türlerinin indirilirken mutlaka sandboxing yapan sistemlere analiz yapması için uygun mimarilerin tasarlanması ve perimeter security cihazlarının konumlandırılması ile networkünüzden geçen dosyalardan haberdar olunması
  • Perimeter Security cihazlarında kategori bazlı engellemeler yapılması ve prevention moda alınarak bu kategorilerden gelecek incidentların SIEM sistemlerine yonlendirilmesi(Spyware, Botnet, Malware,P2P, Onion, DGA, IPS Signatures, File Blocking, Vulnerability Protection, Tunneling apps....) 
  • Atomic Read Team, Infection Monkey ve githubda bulunan open test simülasyonlarının yapılarak alarm logu çıkan sistemlerden çıkarılacak sonuçlarla birlikte MITRE ATT&CK, EQL detect kurallarının geliştirilmesi ve güvenlik analistleri tarafından incelenmesinin sağlanması.
  • APT grupları ile ilgili yayımlanan raporların, analiz çalışmalarının takip edilerek yeni attack yontemleri ve zaafiyetlere karşı uygun proaktif önlemlerin hızlıca alınması(patch,yara rule, ioc blocking, blacklist, signature update, siem rules, edr rules...)
  • NGFW sahip iseniz kurum altyapınızı farklı vlan, dmz ortamlarına ayırıp internal segmantasyon yaparak önem derecesi kritik assetlerinize ve sunucularınızın bulunduğu ortamlarda strict firewall policyleri, ssl offloading ve diğer ngfw policylerini uygulamak, önem derecesi yüksek olan assetlerinize uygun kritik öneme sahip SIEM alarmları geliştirerek, izole olan ortamdaki gerçekleşen her hareketi izleyerek uçtan uca visibility'i sağlamak
  • Zafiyet tarama sistemlerinden gelen tarama sonuçlarına göre en çok istismar edilen CVE kodları ve zafiyetler ile ilgili sistemlerin kritiklik durumu göz önünde bulundurularak gereken update, upgradelerin hızlıca aksiyon olarak alınması(Örnek: Pulse Secure VPN )
  • Önem derecesi yüksek kritik asset ve sunucularınızın bulunduğu ortamlarda epp çözümleri ile ortama erişebilen kullanıların sunucu ve diğer sistemlere upload edebileceği dosya izin ve yetkileri kısıtlandırmak, hatta en yetkili kullanıcılar hariç başka yetkisiz kimselerin bu ortamlara erişimini zorlaştırarak olası bir güvenlik vakası için saldırı etki alanını daraltmak.
  • Network seviyesinde yapabilecek saldırılar için(Vlan hooping, STP attacks, CDP attack arp spoofing, ip spoofing) network cihazlarında alınması gereken ve default enable durumda olmaması gereken portlar, ACL, policy kontrolleri ile network cihazlarının doğru yapılandırıldığından emin olmak, sızma testi, zafiyet değerlendirilmesi testleri gibi testlerin sonuçlarının da CSIRT ekibi tarafından düzenli olarak takip edilip güvenlik olayına neden olabilecek bir durum olursa hızlıca gereken aksiyonların alınması yönünde harekete geçmek.
  • Active directory ve Domain kontrollerlar üzerinde gerçekleşecek attacklar için uygun group policy ayarlarını düzenlemek, password policy düzenlemek.
  • Ortak dosya paylaşım alanlarına belirli departmanlardan olan kişileri rol bazlı yetki ve sınırlandırmalar koyarak erişimi kısıtlandırmak; kritik verilerin tutulduğu finasal veriler, ihaleler, ağ mimarisi... yerlerde Active directory ve storage üzerinde object access audit policylerini yapılandırarak logları varsa merkezi log yönetim sistemlerine almak. 
  • VPN sistemlerinde gerçekleşen hareketler ile ilgili lokasyon bazlı, iş saatleri bazlı siem sistemlerinde korelasyon kuralları uygulamak, sms otp önlemlerini almak ve gerektiğinde anormal davranışlar ile ilgili vpn yapan kişinin vpn'ni sonlandırabiliyor olmak
  • Network ve perimeter güvenlik çözümlerinde sadece ürün yeteneklerine güvenmeyip, Zero Trust yaklaşımı ile hareket ederek alınabilecek ek güvenlik önlemlerini almak.
  • Bilinen attack türleri ile ilgili kurum bünyesinde farklı paydaşlarında yer aldığı kapsamlı bir güvenlik olay müdahalesi planı hazırlayarak, herhangi bir güvenlik olayına maruz kaldığınız durumlarda gereken süreçleri işleterek güvenlik olayını bertaraf etmek.
  • Endpoint protection sistemlerinde parola korumalı taranamayan dosyalar için aylık schedule tarama raporlarını alıp özellikle zararlı barındırabilecek dosya isimlerini bir kontrol edip göz gezdirmek. 
  • Zararlı bulaşmış olduğunu düşündüğünüz client'larda anlamlandıramadığınız trafik, istek, adware...bot.. vb şüpheleniyorsanız ve bunları analiz etmek için yeteri kadar zamanınız yoksa ilgili bilgisayarlara temiz imaj attırıp bir daha aynı güvenlik olayına mahal vermeyecek durumlar ile ilgili proaktif önlemler almak.
  • Enfekte olduğu düşünülen bilgisayarlara shared local userlar ile login olmamak.
  • Macro enabled word dokumanların GPO da yapılacak ayarlar ile birlikte blocklanması potansiyel macro içeren zararli yazılım, apt ve süpheli dosyalar için ek bir önlem olacaktır.
  • Önem derecesi yüksek kritiklik arz eden ve herkesin erişmesinin gerekli olmadığı windows, linux, unix sunucularda kritik önem arz eden port numaralarına firewall, iptables, selinux gibi araçlarla 22,3389,445... erişimi sınırlandırmak. 
  • Yeni ihtiyaçlar için kurulmuş olan sunucu, client, güvenlik çözümü... default gelen administrator, admin gibi kullanıcı isimlerini default bırakmayıp çözüm bunları değiştirmeye imkan sağlıyorsa bunları değiştirmek. Önem dereci yüksek hesaplara MFA ya da lockout policy'ler ile yapılandırma sağlamak.
  • Zaman zaman saldırganlar dropbox, mega upload, we transfer... gibi ücretsiz cloud storage hizmeti sağlayan platformlar üzerinden zararlı dağıtabilmektedirler. Eğer mevcut kullanılan proxy, web gw ürünlerinde cloud storage bazlı kategorilendirme varsa bu kategoriyi engellemek; iş ihtiyaçları doğrultusunda anlık izinler vermek; ya da CASB tarzı ürün ve modüller kullanarak bu ve benzeri durumları kontrol altına almak.
  • SMB protokolü kullanımı ile ilgili eğer yapınız buna izin veriyorsa ve business business continuity'i engelleyecek herhangi bir kısıt yoksa; windows group policy ile windows fw üzerinde client arasında inbound smb communication için strict policy'ler uygulamak. Ya da buna imkan yoksa HIPS sistemleri ile client to client trafiği arasında gerçekleşen smb trafiği için uygun custom modifikasyonlar yapmak. 
  • İstenmeyen uygulamalara karşı EPP ürünlerinde ya da diğer güvenlik çözümlerinde Application Whitelisting politakaları uygulayarak kurum içi çalışanlarınızın istenmeyen uygulamaları kullanmasının önüne geçmek ve bu istenemeyen uygulamalarla gelen zararlı, keylogger, adware, fake av.. gibi uygulamaların önüne geçmek.
  • External dns alan adı çözümüne izin veren bir yapınız varsa bunları bir kontrolden geçirmek veya dns firewall çözümleri ile kontrol etmek. Dns portu 53, 5353 harici dns istekleri varsa bunları kontrol etmek. 
  • Olası bir DOS, DDOS saldırısına karşı network monitoring yapmak, herhangi bir saldırı olması durumunda haberdar olmak için kurumunuzun müşteri tarafına hizmet veren web, dns gibi public servislerinizi izliyor olmak.
  • Lolbas attacklarına karşı user agent string, EDR queryleri, SIEM ve Applocker gibi proaktif önlemler ile herhangi bir kurum içi çalışanınıza gelmiş olabilecek APT grubunun attacklarına karşı hazırlıklı olmak.Bknz(Cobalt, Turla, Apt33,Muddywater...)
  • İnternal network sızma testlerinde özellikle red teaming ve sızma testi yapan kişilerin sıklıkla kullandıkları(psexec,mimikatz,nmap,powershell..) ataklarına karşı hazırlıklı olup network trafik anomaly çözümlerinden alınan çıktılar ile SIEM'e logları gönderip kurallar yazmak.
  • JA3 ve JA3S fingerprintlerini kontrol edebilecek uygun güvenlik araçları kullanarak uçtan uca networkünüzden haberdar olmak.
  • GDPR ve KVKK'ya kurumunuzu bir güvenlik ihlali ve kritik veri kaçırılmasına karşı özellikle (onedrive,dropbox, megaupload, file storage...) gibi domainlerin mutlaka yasaklandığından emin olmak.
  • Son kullanıcılar tarafından yapılan download işlemlerinde traffic shaping, rate limiting, QOS gibi yöntemleri devreye almak ve belirli boyutun üzerinde yapılan indirme işlemlerinde limit koymak iç hattınızı sature edecek durumların önüne geçmenizi sağlayacaktır.
  • Güvenlik olay müdahalesi esnasında acil lazım olabilecek system, network bilgilerini içeren dokumanların oluşturulması, diyagramların tasarlanması ve ilgili asset sahibi bilgilerininde bu dokumanlarda yer alması.
  • Herhangi bir olay olmasını beklemeden mümkünse kurumsal SOME ekiplerinin gerekirse iş birimlerini de işin içersine katarak bilgi paylaşımı ve bilgi paylaşım programları oluşturulması.
  • Kuruma perimeter security tarafında güvenlik ihlaline neden olabilecek bir durum varsa mutlaka bunun gözden geçirilmesi ve proaktif aksiyonlar hızlıca alınamıyorsa bunun mutlaka üst yönetim ve paydaşlara bağımsız bir şekilde raporlanması.
  • Periyodik olarak yapılan taramalarla public olarak erişilebilecek yüksek önem derecesine sahip dosyaların keşfi yapılarak ortada ihlale neden olabilecek bir teknolojik eksiklik ve governance tarafında bir şey varsa proaktif önlemlerin mutlaka alınması.
  • Privilage escalations ve role değişiklikleri ile ilgili advance logging ve alerting mekanizmalarının devreye alınması.
  • Yüksek önem derecesine sahip yetkili hesapların yaptığı hareketlerin ayrıca izlenerek haberdar olunulması.
  • Network ürünlerini yöneten ekiplerin kullanmış oldukarı sistem hesapların yetkisiz olması ve email, internet bağlantısı kullanamadıklarının valide edilmesi.
  • Süpheli bir bilgisayar ve hack vakası yaşamış olabileceğiniz bir durumla karşılaşırsanız; tüm kullanıcı, servis hesapları, servis hesapları credentiallarını resetletme yoluna gidilmesi.
  • Domain admin ve enterprise admin gibi hesapların sayısının mümkün olduğu ölçüde minimum tutulması.
  • WMI gibi önem derecesi yüksek bir servis ve port acılması gerekiyorsa, iş kesintilerine neden olmadan user bazlı vmi yetkilendirmeleri yapmak.
  • Active directory üzerinde otamatik olarak değiştirilebilen, merkezi olarak yönetilebilen ve random, karmasık parolalara sahip, group managed service accounts özelliklerinin aktif olarak kullanılması
  • Red teamer ve attack'erlar tarafından sıklıkla kullanılan privilage escalation, lateral movement gibi microsoft komutlarının endpoint logları, sysmon ya da EDR logları ile tespit edilebiliyor olması. Böyle bir aktivite gozlemlendiğinde tespit edebilmek için SIEM, SOAR sistemlerinde gereken alarm mekanizmalarının tetiklenmesi.
  • Bir saldırganın bir uç nokta bilgisayarı hackledikten ve dışarı ile başarılı bir şekilde bağlantı kurduktan sonra yapabileceği(kerberosting, golden,silver ticker, pass the hash, pass the ticket, ldap recon, brute force, spn discovery, gpp-passowrd, over the hash, krbtg,dcshadow,dcsync,unconstrained kerberos delegation.. mimikatz) Active directory attackları ile ilgili daha fazla görünürlüğün sağlanabiliyor ve tespit edilebiliyor olması. 
  • Client bilgisayarlarında Policy bazlı gruplama yaparak powershell kullanımına ihtiyacı olmayan kullanıcıların belirlenerek powershell'in group policy ile tamamen kapatılması ya da constrained language mode devreye alınarak powershell yetkilerinin limitlendirilmesi.
  • Perimeter security güvenlik ürünlerinizde çıkacak olan güvenlik zafiyetlerine karsı(F5 BIG-IP CVE-2020-5902, Citrix CVE-2019-19781, CVE-2020-3196) ekren haberdar olup gecilmesi gereken guncellemeleri geçmek, compromised olduğunu dusunduğunuz sistemler varsa yeniden kurulum yaptırmak, bu sistemlere yeni hesaplar ile birlikte taze ve karmasık sifreler set etmek, 2FA mekanizlamalarını devreye almak, management interface'i internete acık sistemleri kısıtlamak, internal segmantasyon yaparak yetkisiz kullanıcıların bu sistemlere erişimlerini sınırlandırmak, us-cert gibi bültenlere uye olarak gelen bildirimleri yakından takip etmek, yeni cıkan ips imzalarını bu kritik sistemler için devreye almak, güvenlik güncellemeleri uzun sürecekse workaround çözümleri uygulayarak zaman kazanıp güncelleme bitene kadar yakından takip etmek.


Referanslar:

https://www.contextis.com/en/blog/avivore
https://eqllib.readthedocs.io/en/latest/analytics/f90dd84d-6aa1-4ffd-8f0e-933f51c20fbe.html
https://app.any.run/tasks/de581e48-0233-4111-b4fd-4bb5a0f4d567/
https://attack.mitre.org/techniques/T1088/
https://www.efficientip.com/web-proxy-not-enough/
https://redcanary.com/blog/testing-initial-access-with-generate-macro-in-atomic-red-team/?utm_content=101966885&utm_medium=social&utm_source=twitter&hss_channel=tw-2349092263
https://www.binarydefense.com/using-sysmon-and-etw-for-so-much-more/?utm_content=101639822&utm_medium=social&utm_source=twitter&hss_channel=tw-2715666338
https://docs.paloaltonetworks.com/pan-os/8-1/pan-os-admin/threat-prevention/use-dns-queries-to-identify-infected-hosts-on-the-network/dns-sinkholing.html
https://www.ixiacom.com/resources/threat-hunting-101
https://www.crowdstrike.com/epp-101/threat-hunting/
https://security.stackexchange.com/questions/159560/how-does-malware-use-unregistered-domains
https://www.securonix.com/resources/under-the-hood-effective-threat-hunting-for-the-soc-analyst/
https://www.cybereason.com/blog/how-to-generate-a-hypothesis-for-a-threat-hunt-techniques
https://www.betaalvereniging.nl/wp-content/uploads/TaHiTI-Threat-Hunting-Methodology-whitepaper.pdf
https://www.exploit-db.com/docs/english/47018-threat-hunting---hunter-or-huntedauthor.pdf

8 Eylül 2019 Pazar

Demystify Netwire RAT & Active Defense Strategies on Enterprise Networks

Geçen yazımda houdini vbs rat üzerine yapmış olduğum tehdit analiz çalışmasına ve kurumsal ağlarda alınabilecek bazı güvenlik önlemlerine değinmiştim. Bu yazımda yine analizini yapmış olduğum; farklı bir zararlıya ait elde etmiş olduğum bulgulara ve kurumsal ağlarda alınabilecek birtakım güvenlik önlemlerine değiniyor olacağım. 

Bugün güvenlik Dünyasında artan tehditler karşısında güvenlik yatırımlarımız perimeter security önemini yitirmemiş olmakla birlikte; daha çok uç nokta güvenliğine doğru gidiyor. İnsan, süreç ve teknoloji ekseninde değerlendirecek olursak bundan 5 yıl önce bahsi geçmeyen bir çok farklı güvenlik çözümü, konsepti ve insan tarafındaki ihtiyaç ve rolleri konuşuyoruz. Bir kurumun güvenliğini ciddi anlamda sağlamak için ciddi yatırımlar gerekiyor. Keza insan, süreç ve danışmanlık tarafında da durum böyle. 

Güvenlik olayları analizi, müdahalesi, istihbarat odaklı güvenlik kavramı, aldatmacaya dayalı güvenlik kavramı, saldırı ve simülasyonları, Mitre ATT§CK... proaktif cyber defanse'ın  öneminin giderek artttığı bu günlerde, hem ülkemizeki kurumlara yapılan saldırıları hem de küresel çapta  finansal, telekom, sigorta, enerji... şirketlerine yapılan saldırıları çeşitli güvenlik üreticilerinin yayımlamış oldukları tehdit analiz rapor & blog yazılarında sıklıkla okuyoruz. Saldırganların hedef ve motivasyonlarının money talks(para) olmasından dolayı finansal kuruluşlar bu konuda başı çekiyor. Gerek finansal kuruluşlar gerek diğer kurumsal ağlarda parasal kayba neden olan olaylarda kullanılan yöntemler spear phishing mailleri ekinde  gelen dosya ekleri ile birlikte, perimeter security cihazları ve önlemlerinin atlatılıp içeride kalıcılığı sağlaması ve sonrası dış Dünya ile iletişime geçmesiyle süreç başlıyor. Saldırgan sonrası içeride cirit atabilecek kadar gereken güvenlik kısıtlamaları yapılmamışsa ve önlemler alınmamışsa amacına bir adım daha ulaşabilmek için gerek kendi kullandığı araçlarla gerekse içeriye sızdığı RAT vb. araçlarıyla süreci başlatıyor. Benim kişisel düşüncem perimeter security tarafında yeteri kadar önlemlerin alınıp; saldırganın etki alanını daraltmak ile ilgili kısıtlamaların eksiksiz yapılması yönünde. Bundan sonraki aşamada e-mail, endpoint, siem ve networkünüzde uçtan uca visibility'i sağlayacak kullanmış olduğumuz güvenlik çözümleri ile birlikte olan biten her güvenlik olayından haberdar olmak gerekiyor. 


E-mail güvenliğinin sağlanması, e-mail tarafında sandbox, gateway sistemlerinde alıcak ek güvenlik önlemleri, yara kuralları geliştirilmesi, yapılacak analizler, apt saldırıları ve spear phishing saldırılarının daha birinci fazında engellenmesi için büyük önem arz ediyor. Daha bu aşamada bu tür saldırıları engelleyebildiyseniz sonrası oturup size gelen saldırıları analiz etmeye yorumlamaya proaktif alınabilecek önlemler varsa bunları almaya kalıyor.

Saldırganlar göndermiş oldukları mailleri e-mail güvenliğinizi atlatacak şekilde gönderip; inandırıcılığı yüksek kılmak amacıyla gerek global yaptığı kampanyalarda gerekse hedef odaklı saldırılarda ülkenizde bulunan bankaları, kargo, havayolu ve telekom kuruluşlarını oltalama maillerine dahil etmektedirler.

Örneğin bundan aylar önce analizini yapmış olduğum ziraat bankasından geliyormuş gibi görünen mail aslında Diamond Fox Botnet zararlısını dağıtıyor.


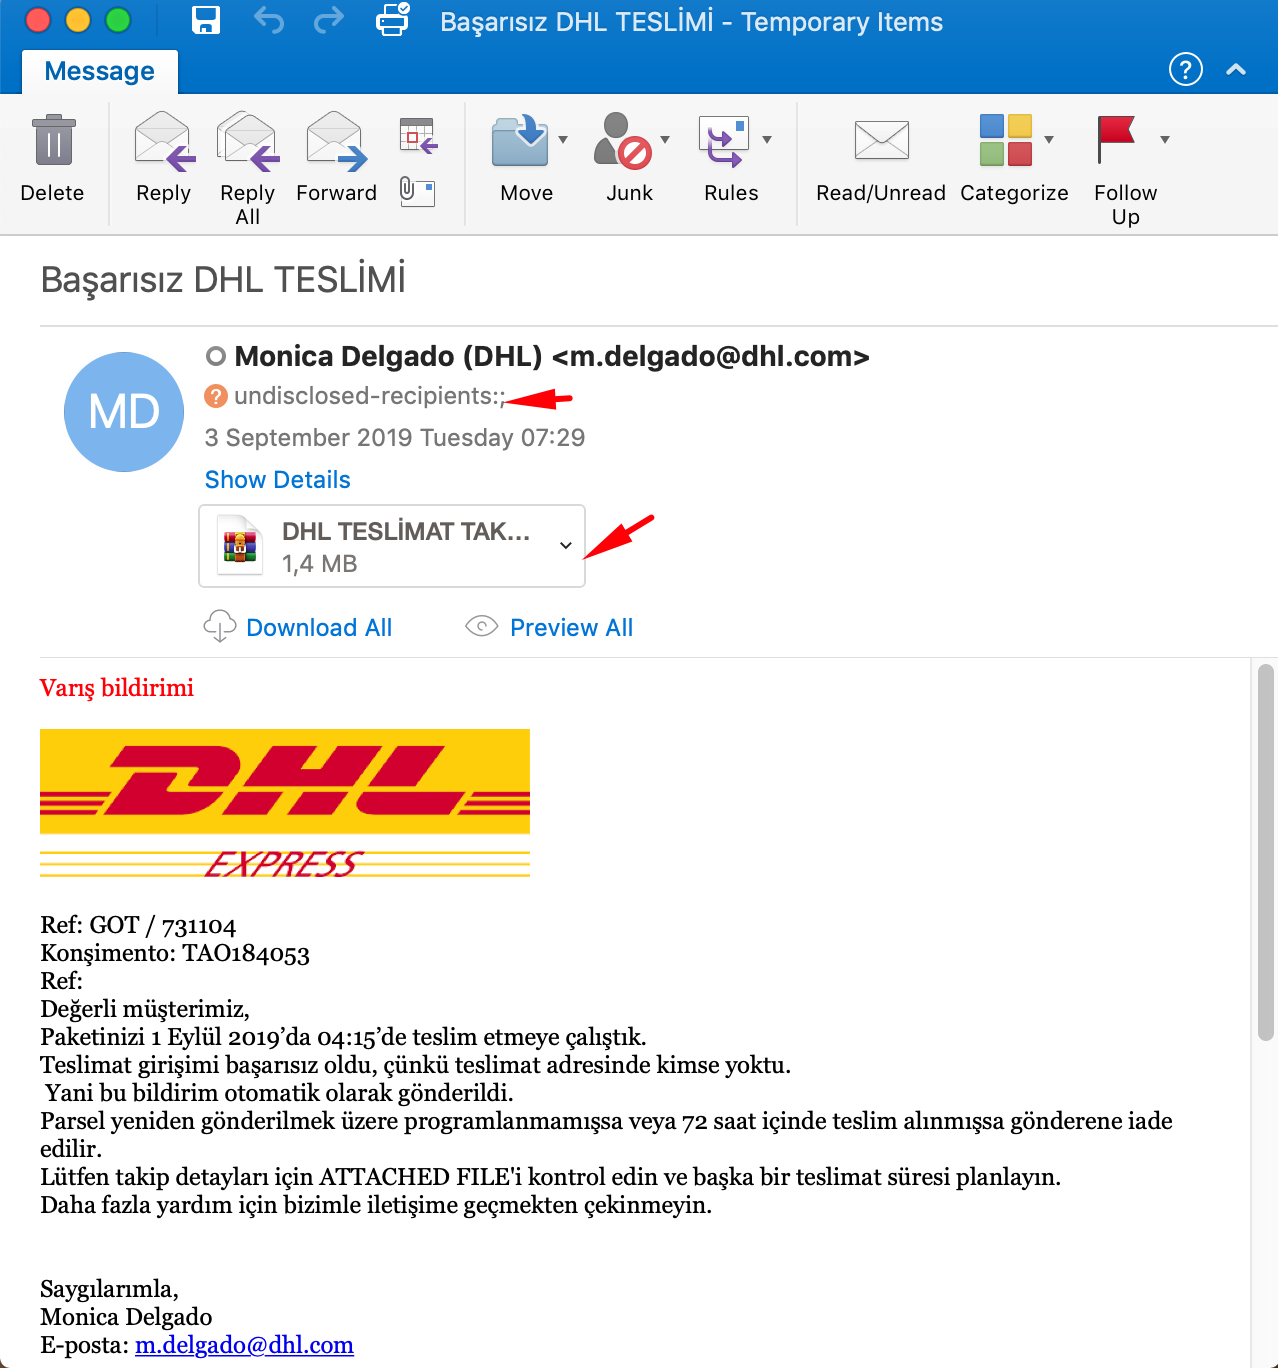
Diğer başka bir örnek ise aşağıdaki DHL kargo firmasından geliyormuş gibi görünen, kimliği açıklanamayan kullanıcılara gönderilen  fakat ekinde bulunan dosya ile birlikte hawkeye keylogger' zararlısını dağıtan başka bir maile ait. Burada vurgulamak istediğim nokta ise bu tür tehditlerden haberdar olup detaylı analizini yapıp, sizi hedef alan tehditlerin neler olduğunu, hangi yöntemleri kullandığını, proaktif alıncak önlemleri alıp bir sonraki saldırıda gelecek olacak APT ve diğer bilinmeyen tehditlere karşı hazırlıklı olmak.


Bu yazımda ise geçtiğimiz yıllarda fireeye, palo alto, secureworks gibi çeşitli güvenlik üreticilerinin araştırmalarına konu olmuş; fakat bu sefer farklı bir variantı olan ve çeşitli tehdit aktörleri tarafından  zaman zaman kullanılan Netwire RAT' zararlısını analiz edeceğim. Analiz sırasında kullandığım eml dosyasını bilgisayarımda bulmakta zorlandığım için mailin ekran görüntüsüne maalesef yer veremeyeceğim. Zararlı mail dosyası yukarıdaki maillere benzemek olmakla birlikte direk e-mail ekinde .7z uzantılı dosyayı dosyayı kaydedip 7-zip gibi bir araçla klasöre çıkarttığımızda karşımızda DENIZIL.exe uzantılı dosya duruyordu. Hemen her analizde yaptığım gibi bu dosya bilgilerinden emin olmak için HxD hex editörü ile dosyayı açtım. Dosyanın dos header bilgisi MZ ile başlıyor olması, dos stub bilgisinde this program can not be run DOS mode stringi içermesi ve COFF header bilgisinin PE ie başlaması dosyanın PE formatında bir dosya olduğunu anlamama yetki. İleride statik ve dinamik analiz için farklı kullanmış olduğum araçlara da değineceğim. 


Zararlıyı statik ve dinamik analiz etmeye geçmeden önce first response sağlamak için ioc bilgilerini çıkarmak, davranışsal analizini ölçmek ve bu zararlı ile ilgili hızlıca fikir sahibi olmak adına any.run üzerine upload edip zararlı ile ilgili fikir sahibi olmaya çalıştım. 


Any.run'da bazı bilgileri edindikten sonra zararlının çalışma anında nasıl bir davranış sergilediğini daha detaylı öğrenmek adına microsoft sysinternals tooları içerisinde bulunan process explorer ve process monitor araçları ile yeniden bakmaya çalıştım. Uygulama ilk çalıştığı anda bir process id ile gerekli dll dosyalarını import edip kendisini çalıştırıyordu. Daha sonra bu process'i sonlandırıp yine kendi ismi ile yeni bir process create edip kendisini tekrardan çalıştırıyordu. Process monitor adlı araçın güzel kısmı bu yapılan aktiviteleri uygun filtre yazıp; aşama aşama görüntüleyebiliyor olmanız. İkinci create etmiş olduğu process'i de sonlandırıp yeni bir pid ile \\AppData\\Roaming\\Install dizini altında farklı bir isimde Host.exe adlı bir dosya olarak kendini oluşturup, yeni pid ile çalismaya başlıyordu. Bu yeni create etmiş olduğu process'i de sonlandırıp yine aynı dizin altında Host.exe ile çalışmasını sürdürüyordu.


En son durumda çalışan Host.exe dosyasının registryde yaptığı değişiklikler, 
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run dizini altına kendini Netwire adı altında ekliyordu. Burada zararlının amacı mevcut profildeki haklarla kendini çalıştırmaya çalıştığını admin/sistem haklarına sahip olamasada persistence sağlamaya çalışıyordu. Eğer bu seneryo gerçekleşmeseydi muhtemelen aşağıdaki key değerlerine ekleyerek calistirmayı deneyecekti.


  • HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run
  • HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\RunOnce
  • HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies

İkinci bir davranışta olarak da aşağıdaki registeri key' ile birlikte amacı kendisini kullanıcı her login olduğunda otamatik olarak yüklemeye çalışıyordu.

HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Active Setup\Installed Components\{TJ27PKG0-RIHF-LQ0T-6KE7-5EQVW0MHNHTY}


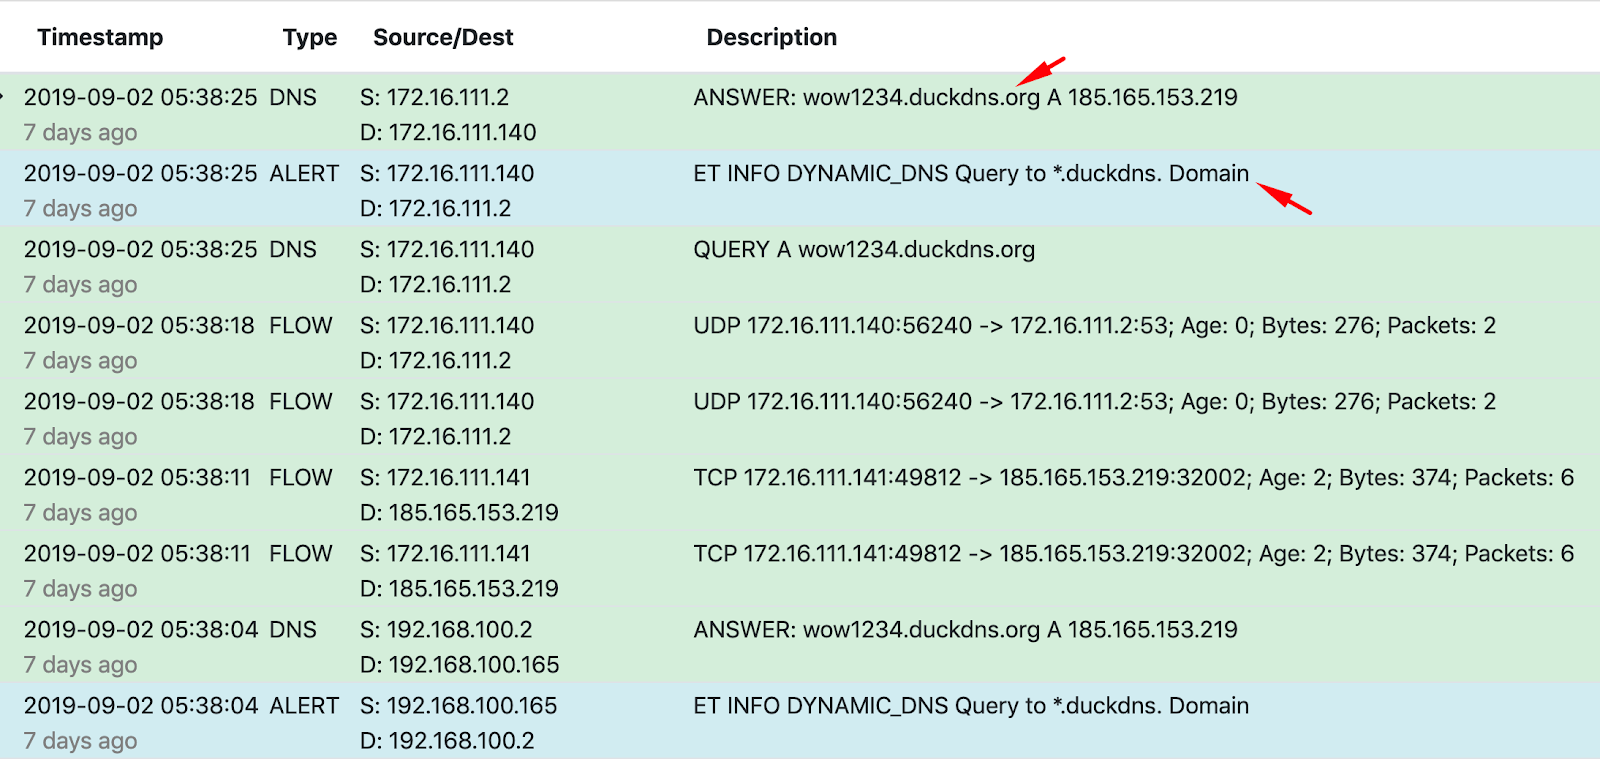
Host.exe daha sonra 185.165.153.219 ip'sine, wow1234.duckdns.org domainine dns isteği gönderiyordu. Any.run sağlamış olduğu bilgiler faydalıydı ancak zararlıyı Netwire pattern'inden başka daha detaylı anlamamıza imkan tanımaya fırsat vermiyordu. Bazen any.run attığınız zararlılar suricata imzasına match ederse any.run çıkmış olduğu loglarda bunu belirtiyor. Fakat ben genelde trafik analizi yaparken böyle bir testi yapmak için öncelikle yeteri kadar sniff etmiş olduğum trafik datasındaki http, dns ve diğer isteklerine wireshark ile  bakıp daha sonra promiscuous modda çalışan bir interface'yi bulunan security onion ya da selks üzerinde kurulu olan suricata | snort'a tcpreplay aracı ile toplamış olduğum pcap dosyasınını oynatarak tetiklenen imzalara bakarak çıkarımlarda bulunuyorum. Bundan sonraki aşamada trafik analizi için 5 dk süreyle toplanmış olduğum trafiği wireshark ile analiz etmeye başladım. 


udp==53 ve dns filtelerini yazıp wireshark'a uyguladığımda dns isteklerinin gitmiş olduğunun gözlemlemiş oldum.


http get post isteklerinin olup olmadığını gözlemlemek için yeni filtreleri koyduğumda herhangi bir isteğe rastlayamadım. Daha sonra trafik ile ilgili suricata çıktısını gözlemlemek için selks sunucusuna almış olduğum pcap dosyasını upload ettim. Yeri gelirken belirtmekte fayda var; örneğin compromise olduğunu düşündüğünüz bir makina olduğunu düşünüyorsanız bu makinada diyelimki t' anında dyn dns domainlere istekte bulunmuş olsun. Localdeki pcap dosyanızı analiz etmek için cloud'a upload etmek yerine localde ya da sanalda kurmuş olduğunuz bu dağıtımlarda ilgili interface' üzerine trafiği oynatıp çıktılarını değerlendirebilirsiniz. Bu zararlı için herhangi bir ids/ips imzasına rastlamasak bile bazen başka zararlılar hakkında çıkarımlarda bulunabiliyoruz. Bunu belirtmekte fayda var. Burada sadece gözlemleyebildiğimiz dynamic_dns domaine istek yapıldığına dair bir ids logu. 
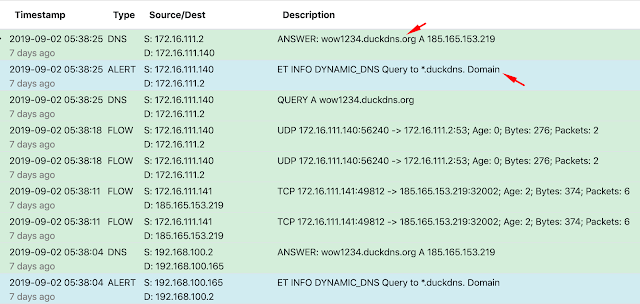

Bu aşamadan sonra zararlıyı daha detaylı analiz etme adına yeniden işe koyuldum. HxD editörüne dosyayı yeniden yüklediğimde gözüme section table bilgisinden hemen dosya msvbvm60.dll dosyasının olması dikkatimi çekti. MSVBVM60.DLL dosyası visual basic sanal makinası ile ilişkili official bir dosya. Visual basic diliyle yazılmış dosyaları microsoft platformu üzerinde güvenli bir şekilde çalıştırmanıza imkan tanımaktadır.


Daha sonra dosya hakkında daha detaylı bilgi edinmek adına pestudio aracı ile dosyaya bakmaya karar verdim. Dosya imzası visual basic diliyle yazıldığına, executable, 32 bir bir dosya olduğunu, entropy değerinin 5 ten büyük olması, virus total üzerinde çoğu üreticinin zararlı olarak görmesi gibi veriler zararlımız hakkında bilgi sağlıyordu.


Bu aşamadan cff explorer, bintext gibi araçlarlada ekstra bakarak dosya hakkında daha detaylı bilgi sahibi olmaya çalıştım. Bir sonraki aşamada zararlının pack edilip edilmediğini öğrenmek adına exeinfo aracı ile dosyaya baktım.


Exeinfo aracından edinebildiğimiz bilgiler sınırlıydı. Daha önce visual basic ile yazılmış olan zararlıların packing unpacking yontemleri ile ilgili hands on tecrübem olmadığı için kesin bir yorum yapmama olanak sağlamıyordu. Daha sonra zararlıyı ida pro free versiyonu ile açıp bakmaya karar verdi. Ida pro ile açmış olduğumda nullsub fonksiyonların bulunması ve text alınındaki verilerin normal hello word cıktısı veren bir pe dosyası ile .text alanının farklılık göstermesi dosyanın packlenmiş olabileceği izlenimimi artırdı.


Zararlıyı unpack etmek amacıyla önce x64dbg araça yükleyip debug etmeye karar verdim. Bu arada internette OALabs tarafından bazı zararlıların unpack edilmesi ile ilgili güzel yayımlanmış videolar var. Sizde bu konuda kendinizi benim gibi yetersiz hissediyorsanız; know-how'ınızın gelişmesine ciddi anlamda katkı sağlıyor. x64dbg ile zararlıyı açtığımda CreateProcessInternalW fonk. berakingpoint koydum. Daha sonra debuggerın çalışmasına engel olan diğer fonksiyonlara da breakingpoint koyup memory mapte bulunan -erw aramaya başladım. İçerisinde "this program cannot be run in dos mode" geçen stringleri aratıp hem memory mapte hem de disassmlerda adım adım bakmaya başladım. Bu aşamada elde edebildiğim payload'ları dump ettim. HxD editoru ile payloadlardan elde etmiş olduğum dosyaların header bilgilerini düzeltip ve gereksiz kısımları çıkartıp yeniden ida pro ile bakmaya karar versemde çok bir işe yaramadı. 

Bundan sonraki aşamada tam unpack için ümidi kesmişken hasherezade tarafından yazılmış Pe-sieve adlı araç ile zararlıyı analiz etmeye başladım. Pe-sieve adlı araç shellcode tespiti, hooks, in-memory patches tespiti, process hollowing tespiti... özellikleri ile birlikte dinamik malware analizinde unpacking yapabilmeye imkan tanımaktadır.  Süpheli gördüğünüz pid ile memory'de 300 farklı lokasyona bakıp ile bulgularını bir dosyaya json formatında cıkarmakta ve aynı zamanda dump etmiş olduğu exe dosyalarını size göstermektedir. 


Rapordaki json dosyasını inceledikten sonra iki tane exe file dump edebildiğini gördüm. Birincisi benim x64dbg ile analiz etmeye çalıştığım fakat edemediğim dosya olduğunu gözlemledim. Bu dosyanın boyutu 460 mb olduğu için analize imkan tanımıyordu. Sonraki aşamada json raporunda yazan ve içerisinde shellcode buşunan 132kb exe dosyasını ida pro ile yeniden analiz etmeye başladım. 

Ida pro ile shellcode bulunan dump etmiş olduğumuz dosyayı açtım.  Strings penceresini açıp ioc bilgileri çıkarma, fonksiyonlarla ile daha detaylı bilgi alma bu aşamadan sonra daha kolay olacaktı.

örneğin aşağıdaki fonksiyonda bu sample için bağlantı kuracağı adres, registry değerine verdiği isim, yeni create edeceği dosya ismi path bilgisi, keystroke yapacağı zaman dosyaların kaydedileceği dizin gibi bazı bilgilere ulaşabiliyorduk.


Zararlı ile ilgili analizlere devam ettiğimizde process enumeration için CreateToolhelp32Snapshot, keyboard stroke'ları için GetKeystate, GetKeyboardState, bilgisayar hostname'i tespit edebilmek için GetComputerNameA gibi başka fonksiyonlarda bulunuyordu.


Zararlı ile ilgili analiz aşamasında yeni öğrendiğim bir çok şey oldu. Debugging ve disassemblying tarafında kendimi geliştirmem gereken eksik olduğum noktaları daha fazla anlamış olduğum. Analiz kısmı ile ilgili farklı araçlarla kontrol ettikçe ve blog yazılarını okudukça her farklı zararlı türünde yeni bir şey pek ala öğrenebiliyoruz. Bundan sonraki aşamada proaktif önlemlere değinmek istiyorum. Ancak ben bu yazayı yazarken farklı zararlı türleri ve apt gruplarıda dynamic dns host adlarını aktif kullanmaya başladığına dair sosyal medyada intelliagance paylaşıldığını görmüş oldum. Bu yüzden bu ve benzeri zararlı türlerinde proaktif alınacak önlemlerin faydalı olacağını düşünüyorum. (Gamaredon APT)


Gamaredon APT(09-09-2019)
Defensive Security Posture 

  • Zip,Vbs,exe,.7z.. türünde dosya eki olan dosyaların özellikle mail tarafındaki Sandbox'ing yapan sistemlere  mutkala sandboxing  yapması için custom politikalar tanımlanması ve diğer analiz profillerinin uygulanarak dosyaların analizi sağlanması ve mutlaka mail tarafında gelen her paketlenmiş dosyasının açılıp sandboxing yapan sistemlerede custom imajlar ile analizin sağlanması,
  • Dns firewall üzerinde Dynamic dns host kategorisinin engellenmesi ve ürün üzerinden alınabiliyorsa custom raporların çekilmesi, alınamıyorsa SIEM'inize gondermiş olduğunuz event'lar üzerinden dynamic dns host raporlarının çekilip istatiksel olarak da ek kontrolünün sağlanması,
  • Web Content Gateway, Proxy Cihazları üzerinde Dynamic Dns Host Kategorisinin Engellenmesi,
  • Eğer farklı güvenlik sistemlerine yeteri kadar yatırım sağlayamayan kurumlar ise ve NGFW özelliklerini kullanarak url-filtering çözümlerini kullanıyorsa sinkhole ve kategori bazlı engelleme yapılıp yine dynamic dns host kategorisinin engellenmesi, 
  • Zararlı yazılımlar tarafından sıklıkla kullanılan jar, ace, arj, vbs, ps, exe, iso, r00, vb, bat, tmp, lnk, scr, ınf... vb. gibi zararlı dosya uzantılarının mail gw sistemleri üzerinde doğrudan engellenmesi, 
  • Tehdit İstihbaratından gelen verilerin geniş api desteğine sahip güvenlik cihazlar ile ilgili gereken entegrasyonların yapılarak blocklama yapacak şekilde proaktif aksiyonların alınması,
  • Bilinen Zararlılar, apt ve spear phishing kampanyaları ile ilgili güncel open repository'lerden, CTI üzerinden gelen yara kuralları ile ilgili kuralların güncel tutulması ve güvenlik cihazlarına eklenmesi, örneğin italya'yı hedef alan bir spear phishing kampanyasının bundan bir kaç saat sonra size gelmesi muhtemel. Ek olarak bunu yapmak size sadece kullanmış olduğunuz üreticiden aldığınız intelligance güvenmek yerine ek bir kontrol sağlamış olacak. İstihbaratın çeşitlendirilmesi bu noktada faydalı olacaktır. 
  • Tehdit istihbaratı rolüne sahip güvenlik personelleri varsa bu roldeki kişilerin güvenlik üreticileri tarafından yayımlanan blog postları, underground forumları, real time free open intelligence kaynaklarını ,tweetleri, twitterdaki aktif kişileri takip ederek güncel tehditlerden haberdar olarak; kendi altyapılarında bu güvenlik olaylarının gerçekleşip gerçekleşmediğini analiz ederek, gereken önlemlerin alınması,
  • Zararlıların sizin kurumunuzu hedef almasa da ilgili zararlıların altyapınızda kullanmış olduğunuz güvenlik ürünlerinde test ederek sonuçlarını değerlendirip çıkarımlarda bulunup iyileştirmelerin yapılması ya da (attack and breach simulation araçlarının) aktif olarak kullanılarak çıkarımlarda bulunması) ve SIEM,EDR sistemlerinde yazılabilecek yeni bir kural varsa yazılması,
  • Bilinen zararlılar ile ilgili ips, ids imzalarının güncel tutularak bu sistemlerden gelen logların analiz edilmesi(Bu zararlının https://rules.emergingthreats.net/ içerisinde public kuralları bulunmaktadır.) Farklı güvenlik ürünleri kullanıyorsanız yine bu cihazların düzenli olarak ids/ips imzalarını prevention modda tutulduğundan emin olması ve arada kontrollerin yapılması,
  • Ssl inspection ya da ssl offloading cihazlarında WAN'e giden ve gelen trafiğin açılarak content'in analiz edilmesi, ssl açılan trafik eğer NGFW ise file blocking, antivirus, anti-spyware, url-filtering, ids, vulnerability protection... vb. gibi özelliklerin prevention moda alınıp logların SIEM sistemlerine gönderilerek analiz edilmesi ve prevention modda çalışan sistemlere tcpreplay gibi benzer araçlarla ya da gerçek zararlı ile trafikten geçirilip bu cihazların yeteneklerinin ölçülmesi ve yeni bir bulgu elde edilirse uygun loglara göze custom SIEM kurallarının tanımlanması
  • Saldırganlar tarafından sıklıkla kullanılan no-ip, dynamic dns servislerinin ekstra engellenmesi(.hopto.org, .zapto.org, .sytes.net, .ddns.net, no-ip.org, dyndns.org, changeip.com, duiadns.net, dynamicdns.org,duck dns...)
  • EDR, AV, NGAV gibi çözümlerde eğer ürünlerin yetenekleri varsa normal altyapı içerisinde genel olarak anlamdırılan process eventlarından sonra, kendini normal bir process gibi başlatıp sonra kill'eden ve AppData\Roaming altında kendini kill edip aynı dizinden başlatılan EDR query/rule'larının parent/child process, launch ilişkileri düşünülerek çıkan sonuçları SIEM/SOAR sistemlerine gönderilmesi ve güvenlik analisti rolünde çalışan kişilerin analiz ederek olayları anlamasının sağlanmasıyla ve her yeni farklı tehdit türü için kuralların yazılması
  • MITRE ATT&CK, EQL ve TTP tarafında yeni çıkan tehdit, RAT, APT, Lolbins, attack türlerinden olan yeni zararlılar ile ilgili ortamınızda bulunmayan query'ileri yazıp sitemlerin gelişiminin sağlanması
  • Mail gw cihazlarında custom politika bazlı aşağıdaki gibi regexlerin yazılarak engellenmelerin sağlanması                                                                                             
mail subject:( Your Ticket[0-9]{4}, Ticket #[0-9]{4}, Payment[0-9]{4}, Your Order[0-9]{4}, Invoice[0-9]{4}, Your Document[0-9]{4}, Document [0-9]{4},) bilgisi bu şekilde geliyorsa blocklansın.

attachement : ( DOC[0-9]{10}.zip ) geliyorsa blocklansın.

mail header : (Mail Subject: zip Received: from [aA-zZ]{5} ( [public IP address] l) by [domain] with MailEnable ESMTP;[date]  ya da Received: (qmail [aA-zZ]{3} invoked by uid [aA-zZ]{3}); [date] ) blocklansın.
  • Url click protection/content disarm özelliği destekleyen mail güvenlik sistemlerinde bu kategoriler ile ilgili custom politikalar tanımlanması ve özellikle url içeren maillerin sonu http://sampledomain.com/abc.exe, http://sampledomain.doc şeklinde dosyalar geliyorsa mutlaka sandboxing cihazlarına analize gitsin şeklinde politikaların tanımlanması/force edilmesi. 
  • NGFW ve içerik analiz sistemlerinden yararlanarak source-app, user-agent vb. gibi bilgilerden haberdar olarak compliance raporları ile kontrol edilmesi
  • Red Teaming yapan ekiplerle sıkı çalışıp benzer attacklarla ilgili yapılabileceklerin altyapınızda denenip test edilip defans tarafında iyileştirmelerin yapılarak siem, edr, av diğer defans ürünleri tarafında uygun kuralların geliştirilmesi.
  • Son kullanıcılar tarafından ziyaret edilen web sitelerinde bilinen ve bilinmeyen tüm dosya türlerinin indirilirken mutlaka sandboxing yapan sistemlere analiz yapması için uygun mimarilerin tasarlanması ve perimeter security cihazlarının konumlandırılması ile networkünüzden geçen dosyalardan haberdar olunması
  • Perimeter Security cihazlarında kategori bazlı engellemeler yapılması ve prevention moda alınarak bu kategorilerden gelecek incidentların SIEM sistemlerine yonlendirilmesi(Spyware, Botnet, Malware,P2P, Onion, DGA....) 
  • Atomic Read Team, Infection Monkey ve githubda bulunan open test simülasyonlarının yapılarak alarm logu çıkan sistemlerden çıkarılacak sonuçlarla birlikte MITRE ATT&CK, EQL detect kurallarının geliştirilmesi ve güvenlik analistleri tarafından incelenmesinin sağlanması.

SIEM Rules

Not:(Altyapınızda kullanmış olduğunuz güvenlik çözümleri ile ilgili bu zararlının tespiti için alarm kuralları yazılabilir; fakat kullanmış olduğunuz çözümlerin bu logları çıkması gerekir. Ben aklıma gelen SIEM senaryolarının tümünü yazmak istedim.)

  • Web Content Gw, Proxy trafiği içerisinde dynamic dns host kategorisine erişim isteği olursa alarm,
  • Dns Firewall loglarından dynamic dns host kategorisine erişim isteği olduysa alarm,
  • Antivirus sistemlerinden gelen loglar içerisinde Trojan.Netweird, Backdoor.RAT.Client vb. olarak kategorize edilmiş bir log SIEM'e geldiyse alarm,
  • Sonu popüler zararlı dağıtan ve destination Url adresi gibi biten adreslere erişim isteği olursa alarm.(.hopto.org, .zapto.org, .sytes.net, .ddns.net, no-ip.org, dyndns.org, changeip.com, duiadns.net, dynamicdns.org...)
  • Snort, Suricata ya da commercial IDS, IPS logları alınan bir ortamda ya da NGFW uygulanan IDS/IPS loglarında Netwire RAT imzasına match eden bir log gelirse alarm calsın. 
  • Firewall, proxy ve diğer network güvenlik cihazlarında destination adresi 185.244.30.100,23.38.36.63,185.165.153.219  olan ip adresine erişim trafiği-isteği olursa alarm.
  • AV loglarından gelen loglarda Trojan.Netweird, Backdoor.RAT.Client logunun gelmesinin ardından hemen sonraki 2 dk içerisinde yukarıdaki kuralda belirtilen ip adreslerine başarılı erişim istediği olmaya başladıysa alarm çalısın. 
  • Aynı kullanıcı tarafından 5 dk içerisinde AV sistemlerinden gelen Trojan.Netweird, Backdoor.RAT.Client logunun gelmesinin ardından request url bilgisi {.duck.dns} içeren bir dynamic dns domain loguna 10 ve üzeri block logu varsa alarm çalsın.
  • Dynamic dns kategorileri ile ilgili custom çıkan raporlar ve kişi bazlı istatiskleri schedule raporlarla incelensin.
  • AV sisteminden gelen loglarda Trojan.Netweird, Backdoor.RAT.Client gibi tespit edilmesinin ardından 5 dk içerisinde sinkhole olarak kullanmış olduğunuz ip adresine 10 ve üzeri istek geldiyse alarm çalsın.
  • Aynı kullanıcı tarafından yapılan ve blocklanan dynamic dyns logu gelen kullanıcıdan 3 dk içerisinde external ip lookup(ip-api.com) adresine istek gitmişse de alarm çalsın.
Ilgili Snort ET Rules

  • Malware CNC Osx.Trojan.Netwire variant payload download attempt
  • ET Trojan Netwire RAT Check-in
  • ET Trojan Possible Netwire RAT Client Heartbeat C2 
  • ET INFO Dynamic Dns QUERY to .duckdns. domain

Indicators of Compromise

File System Changes and Modification Events


    Network

Domains

  • wow1234.duckdns.org -> observed analysis time
  • eden1234.duckdns.org
  • gbam001.duckdns.org
C&C IP adress and port

  • wow1234.duckdns.org:32002, 185.165.153.219
Hash

SHA256:9CDAD66041CA2B1D2FC0BCCDC9841FE6AA33E0275A169AA6DEFFD0B75778721A

Mitre ATT&CK

  • T1193 : Spearphishing Attachment
  • T1082 : System Information Discovery
  • T1333 : Dynamic Dns
  • T1057 : Process Discovery
  • T1056:  Input Capture
  • T1060:  Registry Run Keys / Startup Folder

Yara Rules

rule netwireRat
{

    meta:

description = "Netwire Rat Detection rule"
 author = "Ahmet Han"
reference="https://any.run/report/9cdad66041ca2b1d2fc0bccdc9841fe6aa33e0275a169aa6deffd0b75778721a/ccc2bf59-fec9-47c3-bd91-f1eb066f8132"
 date = "2019-09-14"
 hash = "9CDAD66041CA2B1D2FC0BCCDC9841FE6AA33E0275A169AA6DEFFD0B75778721A"

    strings:
$s1 = "Install\\Host.exe"
  $s2 = "TJ27PKG0-RIHF-LQ0T-6KE7-5EQVW0MHNHTY"
$s3 = "call :deleteSelf&exit"
$s4 = "NetWire"
$s5 = "ping 192.0.2.2 -n 1 -w %d >nul 2>&1"
  $s6 = "HostId"


   condition:
        all of ($s*) 
}

Public Submissions and Analysis


Dynamic dns domains


Sonuç:

Geleneksel güvenlik önlemlerini almak, internal segmentasyon yapmak ve perimeter security cihazlarını adaptive security mimarisine uyarlamak kurumlar için olmazsa olmaz. Bu cihazları iş sürekliliğini sağlayarak aynı zamanda güvenliği sağlayarak up to date tutmak da gerek. 
Fakat güvenlik olay yönetimi ve müdahalesi süreçleri için mail tarafında alınacak ek önlemler, size gelen tehditlerin nasıl bir tehdit olduğu neyi hedeflediği ve tehditin türü TTP'si; potansiyel bir infectionda ne gibi zarara uğratabileceği, tehdit avcıları tarafından tespit edilebilirliği, içeriye geçmiş olan basit bir mailin ya apt saldırısı olabileceği gibi sorular ile birlikte endpoint'te dönen olaylardan uçtan uca haberdar olmak spear phishing ve APT saldırıları için daha önem arz etmektedir. Bunun için her çıkan tehdite Mitre ATT & CK, TTP, tehdit avcılığı açısından değerlendirip, kurum tarafında analiz yeteneği kuvvetli olan analistler tarafından iyileştirme ve geliştirmelerin yapılması ancak faydalı olacaktır. Farklı açılardan değerlendirecek olursak güvenliğin devam eden gelen, sürekli iyileştirilen ve gelişen süreçler bütünü olduğu. : ) Güvenli günler dilerim.


References:


Blog Arşivi